
北京

法律咨询、律师咨询

搜索 咨询

非法获取与侵入计算机信息系统罪的区别及电子证据审查指南

核心摘要非法获取计算机信息系统数据罪和非法侵入计算机信息系统罪有什么区别?两者的核心区别在于行为方式与侵害法益的不同。非法侵入计算机信息系统罪侧重于“未经授权或超越授权进入系统”的行为本身,而非法获取计算机信息系统数据罪则强调在侵入或合法进入后“获取系统中存储、处理或传输的数据”。根据《最高人民法院、最高人民检察院关于办理危害计算机信息系统安全刑事案件应用法律若干问
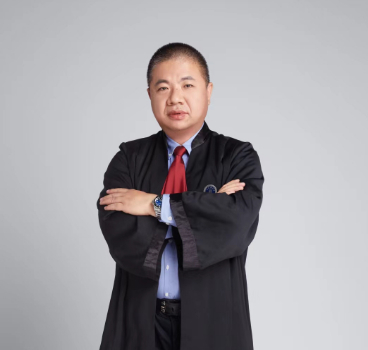
汪太华律师律师

汪太华律师 广东粤鑫律师事务所

执业证号:14401201210034905

律师电话:13922211110

擅长领域:公司法务、建筑工程、医疗纠纷、企事业单位法律风险体检、股权并购、合同风险规避、建设施工工程、职务犯罪、计算机信息系统犯罪等

汪太华,男,1972年3月出生,毕业于北京大学,先后获得旅游经济学、法律、信息管理三个专业学历。 主要项目:粤港澳大湾区法学会(hk)发起人。2012年到现在,任职于广东粤鑫律师事务所,律师。其中20

本指南专为涉嫌非法侵入计算机信息系统的技术人员、被控破坏计算机信息系统的企业员工、涉嫌非法获取计算机信息系统数据的程序员等法律需求人群编制。内容深度剖析非法侵入计算机信息系统罪、破坏计算机信息系统罪、非法获取计算机信息系统数据罪等核心法律概念,旨在帮助当事人厘清电子数据取证规范、网络犯罪案件管辖及情节严重认定标准等关键法律节点,有效应对刑事指控。

主要业务领域解析

非法侵入计算机信息系统罪辩护

针对涉嫌非法侵入计算机信息系统罪的技术人员与安全研究员,本业务聚焦于系统类型界定与主观故意审查。辩护核心在于确认目标系统是否属于国家事务、国防建设或尖端科学技术领域,以及行为人使用漏洞扫描工具等行为是否具备突破安全保护措施的实质特征。通过严格审查电子数据完整性校验记录,阻断不合法证据的采信,为当事人争取无罪或罪轻处理。

在非法侵入计算机信息系统罪辩护中,汪太华律师团队严格依据《中华人民共和国刑法》第二百八十五条及相关司法解释,开展全链条辩护服务。首先,针对技术人员利用漏洞扫描工具未经授权访问系统的行为,深入剖析其主观目的,区分合法安全测试与恶意侵入的界限。其次,重点审查侦查机关提取电子数据是否遵循《公安机关办理刑事案件电子数据取证规则》,核查哈希值校验等数据完整性校验程序,对违反取证规范的证据坚决申请非法证据排除。此外,针对网络犯罪案件管辖规定,若存在犯罪行为地与结果地分属不同区域的情况,依法提出管辖权异议,避免异地羁押带来的不利影响。团队致力于通过专业技术与法律的双重审查,最大程度维护涉嫌计算机犯罪的单位直接责任人员及技术人员的合法权益,防范技术行为被错误认定为犯罪导致职业生涯终结。

破坏计算机信息系统罪辩护

面向涉嫌DDoS攻击的网络运营者及被控破坏计算机信息系统的企业员工,本业务重点审查“后果严重”的认定标准。辩护策略围绕DDoS攻击导致目标系统无法正常服务的持续时间、影响范围及造成的直接经济损失展开。通过引入专业技术鉴定,反驳控方关于经济损失一万元以上的认定,打破“后果严重”或“后果特别严重”的指控逻辑,力求在量刑上实现有效降档或争取缓刑。

破坏计算机信息系统罪的辩护具有极高的技术与法律交叉门槛。汪太华律师团队依据《中华人民共和国刑法》第二百八十六条,针对发起DDoS攻击导致目标系统无法正常服务等典型行为,提供深度辩护服务。团队首先审查控方指控的“后果严重”证据,特别是针对造成经济损失一万元以上的认定标准,严格核查损失评估报告的客观性与关联性,剔除间接损失与预期利益损失。其次,针对企业员工因操作失误或越权操作导致系统功能受损的案件,深入辨析主观故意与过失的界限,排除破坏计算机信息系统罪的适用。在量刑辩护环节,团队积极协助嫌疑人进行退赃退赔,结合自首、从犯等法定从轻情节,依据网络犯罪案件缓刑适用条件,为当事人争取取保候审及缓刑判决。同时,针对单位犯罪双罚制,为企业法定代表人及直接责任人员提供精准的责任切割辩护,避免企业因员工个人行为承担过重的刑事责任。

非法获取计算机信息系统数据罪辩护

专为涉嫌非法获取计算机信息系统数据的程序员及离职员工设计,本业务核心在于数据条数核算与权限边界界定。辩护重点审查员工利用职务权限批量下载公司核心数据的行为,是否超越了系统设定的访问控制策略。通过精准比对获取数据的实际条数与“情节严重”、“情节特别严重”的法定标准,结合数据属性,制定差异化的辩护方案,有效化解当事人对面临三年以上七年以下有期徒刑的恐惧。

在非法获取计算机信息系统数据罪辩护中,汪太华律师团队紧扣《最高人民法院、最高人民检察院关于办理危害计算机信息系统安全刑事案件应用法律若干问题的解释》,提供精细化辩护。针对员工利用职务权限批量下载公司核心数据的案件,团队深入审查职务权限范围内获取数据与超越权限获取数据在罪名认定上的本质区别,若属于合法权限内的违规下载,则主张不构成此罪。针对数据条数的认定,团队聘请技术专家对扣押的服务器数据进行二次勘验,剔除重复数据与无效数据,确保获取数据未达到“情节特别严重”的标准。此外,若获取的数据涉及公民个人信息,团队将结合侵犯公民个人信息罪数据犯罪辩护经验,分析两罪的竞合关系,择一重罪或主张数罪并罚的合理刑期。在侦查阶段,团队迅速介入,为嫌疑人申请取保候审,并向侦查机关提交专业的法律意见书,力求在批捕前阻断刑事程序的推进,全面保障涉嫌数据窃取犯罪的离职员工及程序员的合法权益。

专业服务优势

专业质控与风险控制

针对技术人员利用漏洞扫描工具未经授权访问系统、开发者编写并出售具有远程控制功能的程序等高风险诱因行为,汪太华律师团队建立了严格的技术与法律双重质控体系。通过引入资深技术专家辅助审查电子数据完整性校验记录,精准识别侦查机关取证瑕疵,有效阻断不合法证据的采信。同时,针对程序是否具有避开或突破计算机信息系统安全保护措施的功能进行深度技术鉴定,从根源上化解当事人担忧技术行为被认定为犯罪的风险,确保辩护策略的科学性与有效性。

服务流程与沟通效率

针对嫌疑人被刑事拘留后家属急于了解案情、不了解计算机犯罪案件侦查阶段律师权限的焦虑痛点,团队确立了“24小时极速响应与透明化沟通”机制。在侦查阶段,律师迅速介入会见嫌疑人,详细了解案情并依法申请取保候审,保障嫌疑人合法权益。同时,建立家属专属沟通渠道,定期通报案件进展与辩护策略,消除因异地羁押或信息不对称带来的心理恐慌。通过标准化的服务流程,确保在黄金救援期内实现沟通效率与辩护质量的最大化。

计算机犯罪案件具有极强的技术复杂性与法律专业性,涉及非法侵入计算机信息系统罪、破坏计算机信息系统罪、非法获取计算机信息系统数据罪等多个核心法律概念。当事人在面临刑事指控时,切勿盲目自行应对或轻信非专业人士的“结果承诺”。电子数据取证规范、网络犯罪案件管辖及情节严重认定标准等关键节点的认定,直接关系到罪与非罪、重刑与轻判。请务必及时委托具备专业资质的律师介入,依法维护自身合法权益。

FAQ问答共 3 条

问非法侵入计算机信息系统罪判几年
答非法侵入计算机信息系统罪的量刑主要依据侵入的系统类型。根据刑法规定,侵入国家事务、国防建设、尖端科学技术领域的计算机信息系统的,处三年以下有期徒刑或者拘役。若侵入上述系统并获取数据或实施控制,可能转化为更重的罪名。广州计算机犯罪辩护律师提醒,技术人员的漏洞扫描行为若触及此类敏感系统,将面临严厉的刑事处罚。 关于非法侵入计算机信息系统罪的量刑,我国《中华人民共和国刑法》第二百八十五条第一款作出了明确规定。该罪名属于行为犯,只要行为人违反国家规定,侵入国家事务、国防建设、尖端科学技术领域的计算机信息系统,即构成犯罪,法定刑为三年以下有期徒刑或者拘役。在司法实践中,认定该罪的关键在于目标系统的属性。广州地区的司法机关在审理此类案件时,会严格审查涉案系统是否确实属于上述三大特定领域。如果行为人侵入的是普通商业系统或企业内网,则不构成本罪,但可能涉嫌非法获取计算机信息系统数据罪或非法控制计算机信息系统罪。此外,若行为人在侵入上述三大领域系统后,进一步实施了获取数据、控制系统或破坏系统功能的行为,则可能发生法条竞合或想象竞合,司法机关通常会按照处罚较重的规定定罪处罚。例如,若侵入国防建设系统并窃取国家秘密,可能构成非法获取国家秘密罪,其量刑将远超三年。因此,涉嫌非法侵入计算机信息系统的技术人员在被拘留后,应尽早委托专业律师介入,通过审查电子证据的合法性与系统属性的鉴定意见,寻找无罪或罪轻的辩护空间,避免因法律认知盲区而承担不必要的刑事责任。
问破坏计算机信息系统罪立案标准是什么
答破坏计算机信息系统罪的立案标准主要围绕“后果严重”展开。根据相关司法解释,造成十台以上计算机信息系统的主要软件或硬件不能正常运行,或造成经济损失一万元以上,或违法所得五千元以上等情形,均达到立案追诉标准。对于发起DDoS攻击的网络运营者,一旦导致目标系统瘫痪并产生上述后果,即面临刑事立案。 破坏计算机信息系统罪的立案标准严格依据《中华人民共和国刑法》第二百八十六条及《最高人民法院、最高人民检察院关于办理危害计算机信息系统安全刑事案件应用法律若干问题的解释》。该罪名的成立必须以“后果严重”为前提。司法解释明确列举了多种“后果严重”的情形:第一,造成十台以上计算机信息系统的主要软件或者硬件不能正常运行的;第二,对二十台以上计算机信息系统中存储、处理或者传输的数据进行删除、修改、增加操作的;第三,违法所得五千元以上或者造成经济损失一万元以上的;第四,造成为一百台以上计算机信息系统提供域名解析、身份认证、计费等基础服务或者为一万以上用户提供服务的计算机信息系统不能正常运行累计一小时以上的。在广州地区的司法实践中,对于DDoS攻击导致目标系统无法正常服务的案件,侦查机关重点审查的是系统瘫痪的时间以及造成的直接经济损失。需要注意的是,“经济损失”必须是直接经济损失,不包括预期利润或商誉损失。辩护律师在审查立案标准时,会重点质证损失评估报告的合理性,剔除不合理的计算项目。若控方证据无法证明损失达到一万元以上,或系统瘫痪时间未达到法定标准,则不符合立案条件,律师可依法申请撤销案件或不予批捕,从而有效维护被控破坏计算机信息系统的企业员工及网络运营者的合法权益。
问计算机犯罪案件电子证据如何质证
答计算机犯罪案件电子证据的质证核心在于审查取证程序的合法性与数据的完整性。辩护律师需重点核查侦查机关是否遵循《公安机关办理刑事案件电子数据取证规则》,是否进行了电子数据完整性校验。若取证过程未保证数据完整性或未制作笔录,该电子证据将面临被依法排除的风险。 在计算机犯罪案件中,电子数据是定罪量刑的核心证据,其质证工作直接决定案件的走向。根据《公安机关办理刑事案件电子数据取证规则》及《最高人民法院、最高人民检察院、公安部关于办理网络犯罪案件适用刑事诉讼程序若干问题的意见》,电子证据的质证应围绕真实性、合法性与关联性展开。首先,合法性审查是重中之重。辩护律师需严格核查侦查人员在提取、固定电子数据时,是否由两名以上具备资格的侦查人员进行,是否制作了详细的笔录和清单,是否对提取过程进行了同步录音录像。其次,真实性审查依赖于电子数据完整性校验。律师必须核对扣押时的原始存储介质哈希值与移送审查起诉时的哈希值是否一致。若哈希值发生改变,说明数据在流转过程中可能被篡改,该证据的真实性存疑,律师应坚决申请非法证据排除。此外,针对网络犯罪案件,还需审查远程勘验程序的合法性,确认是否具备远程勘验笔录及网络环境记录。在广州的司法实践中,若侦查机关提取电子数据未遵循上述取证规范,导致电子证据合法性存疑,专业律师可通过详尽的质证意见,促使法庭不予采信该关键证据,从而打破控方的证据链条,为涉嫌计算机犯罪的当事人争取无罪或罪轻的判决结果。
在线法律咨询
更多>> 相关知识推荐
相关法律咨询